Le journal d'audit : qui a fait quoi
Page « Journal d'audit »
Cette page enregistre les actions faites dans le Security Center lui-même. Elle répond au principe de traçabilité posé par le règlement européen sur les données personnelles : être capable de démontrer qui a fait quoi.
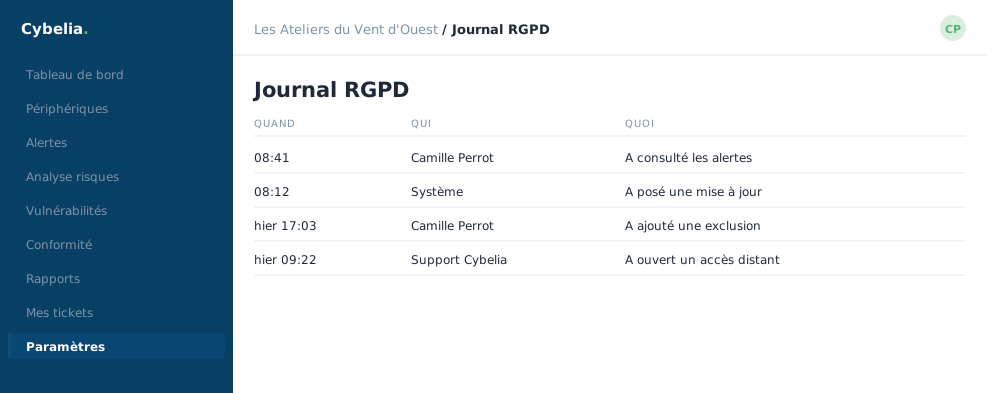 Qui a fait quoi, et quand : y compris les accès
ouverts au support Cybelia Cloud.
Ce que vous y trouvez
Chaque ligne porte un horodatage, l'utilisateur, le type d'action, un détail, et l'adresse depuis laquelle l'action a été faite. Les types d'action sont explicites et sans jargon : connexion, déconnexion, inscription, changement de mot de passe, génération d'un rapport, téléchargement, suppression, envoi par mail, création d'un utilisateur, déclenchement d'un playbook.
Comment vous cherchez
Quatre filtres : par utilisateur, vous tapez le début de l'adresse mail, par type d'action, et entre deux dates. Un bouton Réinitialiser remet tout à zéro. Les résultats se lisent page par page, avec le total en haut.
Ce journal protège d'abord les gens honnêtes. Quand un document disparaît ou qu'un réglage a changé, la question « qui ? » devient vite pesante. Ici, la réponse est écrite, datée, incontestable, et le plus souvent, elle innocente tout le monde.
Deux journaux à ne pas confondre
Le journal d'audit retrace les actions dans le Security Center : qui s'y est connecté, qui a généré quoi. La page Activité, vue au chapitre précédent, retrace ce qui se passe sur vos machines. L'un parle des personnes, l'autre des ordinateurs.
En pratique, cette page se consulte deux fois par an : le jour d'un audit, et le jour où quelqu'un se demande sincèrement qui a supprimé le rapport de mars.
En conclusion
Le journal ne sert pas à surveiller vos collègues : il sert à prouver ce qui a été fait, et par qui, le jour où la question se pose. C'est une exigence du règlement européen, et une protection pour tout le monde.
Les commentaires ne sont pas activés sur ce cours.