Les comptes à pouvoirs : le coffre à clés
Page « Comptes privilégiés »
Dans toute entreprise il existe quelques comptes qui peuvent tout faire : celui qui administre le serveur, celui qui gère la messagerie, celui du logiciel de gestion. Ces mots de passe finissent souvent sur un post-it ou dans un fichier partagé. Cette page leur donne un vrai coffre.
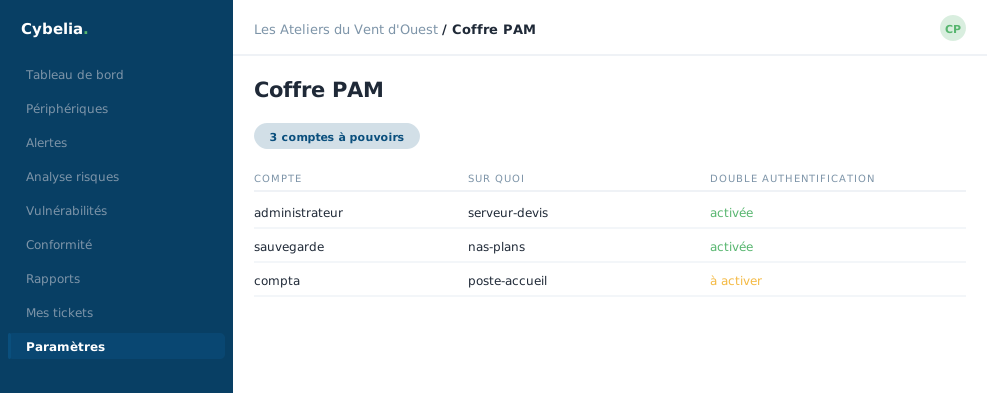 Le coffre à clés : les trois comptes à pouvoirs, et
leur double authentification.
Ce que vous y rangez
Chaque entrée porte un nom parlant, une adresse cible, un identifiant, et le secret lui-même. Le classement se fait par nature : administrateur local, administrateur de domaine, base de données, équipement réseau, service en ligne, application. Cette classification n'est pas décorative : elle vous dit d'un coup d'œil quels comptes sont les plus sensibles.
Comment vous ouvrez le coffre
Pour lire un secret, deux choses sont demandées. D'abord un code à six chiffres issu de votre application d'authentification, celui-là même qui protège votre connexion. Ensuite une raison : « intervention sur le serveur de devis », par exemple.
La raison n'est pas de la paperasse. Elle est enregistrée avec votre nom et l'heure. Le jour où la question se pose de savoir qui a touché à quoi, la réponse est écrite, et elle protège d'abord la personne de bonne foi.
La rotation
Un bouton permet de changer un secret et d'en garder la trace. La bonne pratique, simple : quand quelqu'un quitte l'entreprise, vous faites tourner les comptes qu'il connaissait. Chez les Ateliers, ça arrive une ou deux fois par an, et ça prend dix minutes.
Cette page compte aussi dans votre score d'assurabilité : un assureur regarde précisément si les comptes à pouvoirs sont tenus dans un coffre ou pas.
En conclusion
Les comptes qui peuvent tout faire méritent mieux qu'un fichier partagé. Un coffre, une rotation régulière, et la trace de qui a ouvert quoi : ce sont les trois choses qu'un auditeur demandera, et les trois qui vous sauveront.
Les commentaires ne sont pas activés sur ce cours.