Vérifier une adresse suspecte, et la veille extérieure
Pages « Observables » et « Veille sur les menaces »
Ces deux écrans répondent à la même famille de questions, « ce truc-là, est-il connu comme dangereux ? », mais dans deux sens opposés. L'un demande, l'autre écoute.
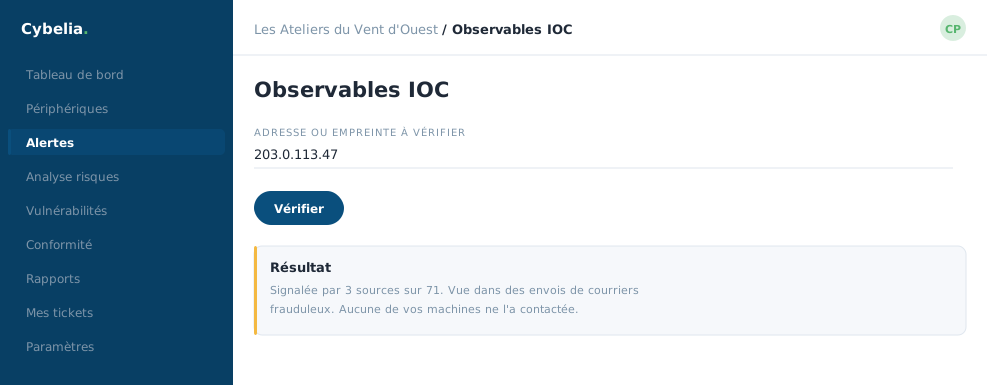 Vérifier une adresse suspecte : ce qu'en disent les
sources extérieures.
Observables : vous posez la question
Farida reçoit un mail douteux avec un lien. Elle copie le lien, ouvre « Observables », choisit le type, adresse, domaine, lien ou empreinte de fichier, colle la valeur, et clique sur « Analyser ».
Plusieurs services d'analyse répondent en quelques secondes. Le résultat s'affiche dans un tableau : la date, la valeur, l'analyseur, l'état, et le verdict. Quatre compteurs suivent le total d'analyses, les réussies, celles en cours, les échecs.
Ce geste ne coûte rien et n'engage à rien. Vérifier un lien avant de cliquer est le réflexe le plus rentable de toute la sécurité informatique. Faites- le sans hésiter, même dix fois par jour. Un « échec » d'analyse n'est jamais un verdict de danger : c'est un service qui n'a pas répondu.
Veille sur les menaces : Cybélia Cloud vous informe
L'autre écran fonctionne à l'envers. Il rassemble des listes tenues par la communauté mondiale de la sécurité, adresses et liens connus comme malveillants, et les compare en continu à ce que voient vos machines.
Quatre compteurs : le nombre de sources actives, le total d'indicateurs suivis, les adresses malveillantes et les liens malveillants. Un champ de recherche permet de retrouver une valeur précise dans ces listes.
Vous n'avez rien à faire sur cette page : elle travaille pour vous en arrière-plan. Vous l'ouvrez par curiosité, ou pour vérifier qu'une source est bien active.
En conclusion
Deux écrans, deux sens : vous interrogez, ou vous êtes averti. Prenez le réflexe de vérifier un lien douteux avant de cliquer, cela coûte quinze secondes et évite l'essentiel des mauvaises journées.
Les commentaires ne sont pas activés sur ce cours.