El registro de auditoría: quién hizo qué
Página «Registro de auditoría»
Esta página registra las acciones realizadas dentro del propio Security Center. Responde al principio de trazabilidad que establece el reglamento europeo sobre datos personales: poder demostrar quién hizo qué.
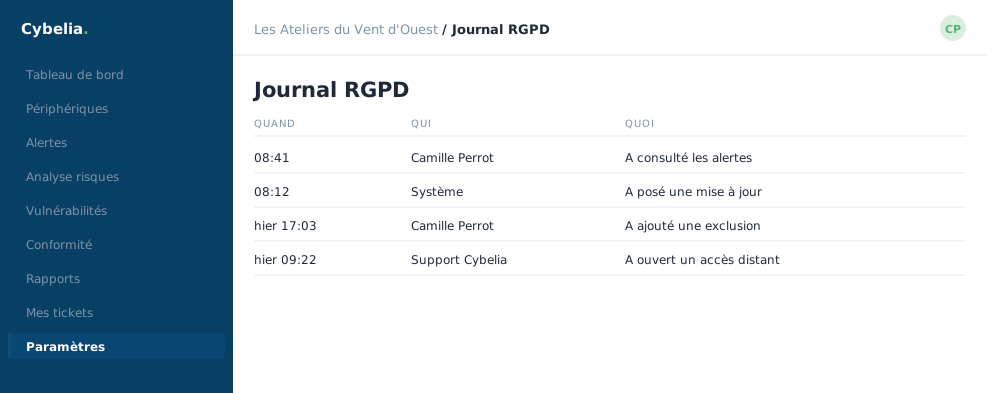 Quién hizo qué y cuándo: incluidos los accesos abiertos al soporte de Cybelia Cloud.
Qué se encuentra ahí
Cada línea lleva una marca de tiempo, el usuario, el tipo de acción, un detalle y la dirección desde la que se hizo. Los tipos de acción son explícitos y sin jerga: conexión, desconexión, alta, cambio de contraseña, generación de un informe, descarga, borrado, envío por correo, creación de un usuario, lanzamiento de un procedimiento.
Cómo se busca
Cuatro filtros: por usuario (se escribe el principio del correo), por tipo de acción y entre dos fechas. Un botón Restablecer lo deja todo a cero. Los resultados se leen página a página, con el total arriba.
Este registro protege ante todo a la gente honesta. Cuando desaparece un documento o ha cambiado un ajuste, la pregunta «¿quién?» se vuelve pesada enseguida. Aquí la respuesta está escrita, fechada, indiscutible, y casi siempre exculpa a todo el mundo.
Dos registros que no hay que confundir
El registro de auditoría recoge las acciones en el Security Center: quién se conectó, quién generó qué. La página Actividad, vista en el capítulo anterior, recoge lo que pasa en sus máquinas. Uno habla de personas, el otro de ordenadores.
En la práctica se viene aquí dos veces al año: el día de una auditoría, y el día en que alguien se pregunta sinceramente quién borró el informe de marzo.
En conclusión
El registro no sirve para vigilar a sus colegas: sirve para probar qué se hizo y quién lo hizo, el día en que surja la pregunta. Es una exigencia del reglamento europeo y una protección para todos.
No se permite comentar en este curso.