Las cuentas con privilegios: la caja de llaves
Página «Cuentas con privilegios»
En toda empresa hay unas pocas cuentas que pueden hacerlo todo: la que administra el servidor, la que gestiona el correo, la del programa de gestión. Esas contraseñas acaban a menudo en un pósit o en un archivo compartido. Esta página les da una caja fuerte de verdad.
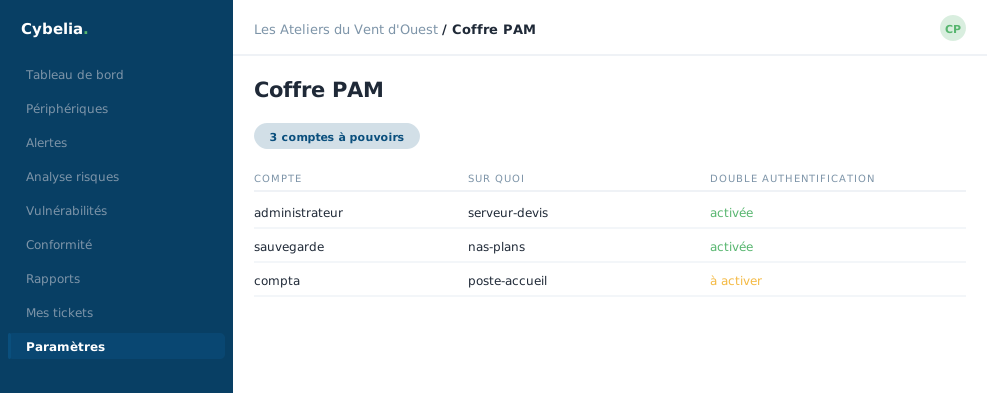 La caja de llaves: las tres cuentas con poderes y su doble autenticación.
Qué se guarda ahí
Cada entrada lleva un nombre claro, una dirección de destino, un usuario y el propio secreto. Se clasifican por naturaleza: administrador local, administrador de dominio, base de datos, equipo de red, servicio en línea, aplicación. Esa clasificación no es decorativa: le dice de un vistazo qué cuentas son las más sensibles.
Cómo se abre la caja
Para leer un secreto se piden dos cosas. Primero un código de seis cifras de su aplicación de autenticación, el mismo que protege su conexión. Después un motivo: «intervención en el servidor de presupuestos», por ejemplo.
El motivo no es papeleo. Se registra con su nombre y la hora. El día en que alguien se pregunte quién tocó qué, la respuesta está escrita, y protege ante todo a quien actuó de buena fe.
La rotación
Un botón permite cambiar un secreto y dejar constancia. La buena práctica es sencilla: cuando alguien deja la empresa, se rotan las cuentas que conocía. En Les Ateliers ocurre una o dos veces al año y lleva diez minutos.
Esta página cuenta además en su puntuación de asegurabilidad: una aseguradora mira precisamente si las cuentas con privilegios se guardan en una caja fuerte o no.
En conclusión
Las cuentas que pueden hacerlo todo merecen algo mejor que un archivo compartido. Una caja fuerte, una rotación periódica y el rastro de quién abrió qué: son las tres cosas que pedirá un auditor y las tres que le salvarán.
No se permite comentar en este curso.